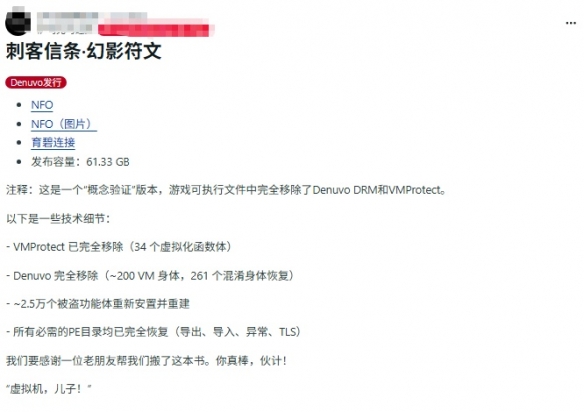
黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离
|


 喜欢
 讨厌
热门文章
- 超频三GT360 Max ARGB水冷首发999元:全铝CNC高光铠甲、4英寸大屏
- 众筹破10亿美元 开发逾十二年!《42中队》还有希望吗
- 《无主之地4》不搞DEI了?全新美女角色太顶了
- 1年390万美元!33岁射手尼昂底薪加盟勇士 锁定15人名单最后一席
- 55岁周鸿祎和71岁马未都切磋摔跤!周鸿祎居然输了
- 首届日本恐怖游戏大赏揭晓:《寂静岭f》夺得最高大奖
- 唐尚珺赢麻了,二战英语六级成功上岸,真实分数让很多大学生都自愧不如!
- 绿军新赛季预测48胜?塔图姆父亲吐槽凯尔特人现有阵容:烂透了
- 法系"听劝式"反击!标致、雪铁龙三款2027款SUV上市13.97万起
- 克莱正式度过48小时澄清期:将2年1300万签热火 辅佐字母哥冲冠
文章排行